Domain it-security-consulting.de kaufen?
Wir ziehen mit dem Projekt
it-security-consulting.de um.
Sind Sie am Kauf der Domain
it-security-consulting.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-security-consulting.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung einer effektiven IT-Beratung für ein Unternehmen?
Die wichtigsten Schritte bei der Durchführung einer effektiven IT-Beratung für ein Unternehmen sind die Analyse der aktuellen IT-Infrastruktur, die Identifizierung von Schwachstellen und Optimierungspotenzialen sowie die Entwicklung eines maßgeschneiderten IT-Strategieplans. Anschließend sollten konkrete Maßnahmen umgesetzt und regelmäßig überprüft werden, um den Erfolg der Beratung sicherzustellen. Eine enge Zusammenarbeit zwischen dem IT-Berater und den Mitarbeitern des Unternehmens ist entscheidend für den langfristigen Erfolg der IT-Beratung. **
Was ist der Unterschied zwischen IT-Sicherheit, IT-Sicherheit und Cybersicherheit?
IT-Sicherheit und Cybersicherheit sind im Grunde genommen Synonyme und beziehen sich auf den Schutz von Informationstechnologien und Systemen vor Bedrohungen und Angriffen. Der Begriff "IT-Sicherheit" wird jedoch oft allgemeiner verwendet und umfasst auch den Schutz von Hardware, Software und Daten. "Cybersicherheit" hingegen konzentriert sich speziell auf die Sicherheit im digitalen Raum, einschließlich der Sicherheit von Netzwerken, Kommunikation und elektronischen Systemen. **

Ähnliche Suchbegriffe für Durchführung
Top-Angebote
Produkte zum Begriff Durchführung:
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
"Warum ist die Durchführung regelmäßiger Compliance-Prüfungen für Unternehmen wichtig?"
Regelmäßige Compliance-Prüfungen helfen Unternehmen, sicherzustellen, dass sie gesetzliche Vorschriften einhalten und rechtliche Risiken minimieren. Sie dienen auch dazu, interne Prozesse zu überprüfen und zu verbessern, um Betrug und Missmanagement zu verhindern. Zudem können sie das Vertrauen von Kunden, Investoren und anderen Stakeholdern stärken. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um vertrauliche Informationen in den Bereichen IT-Sicherheit, Compliance und Risikomanagement zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie Richtlinien und Verfahren zur Datenklassifizierung und Zugriffskontrolle entwickeln, um sicherzustellen, dass vertrauliche Informationen angemessen geschützt sind. Darüber hinaus ist es wichtig, Schulungen und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen **
-
Was sind die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit?
Die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit sind automatisierte Patch-Management-Tools, manuelle Patch-Installationen und die Verwendung von virtuellen Patching-Lösungen. Automatisierte Tools ermöglichen die automatische Verteilung und Installation von Patches auf Endgeräten, während manuelle Installationen eine manuelle Überprüfung und Installation von Patches erfordern. Virtuelle Patching-Lösungen bieten eine zusätzliche Sicherheitsschicht, indem sie Sicherheitslücken vorübergehend schließen, bis ein offizieller Patch verfügbar ist. **
Was versteht man unter IT Consulting?
Was versteht man unter IT Consulting? IT Consulting bezieht sich auf die Dienstleistungen, die von Experten in der Informationstechnologiebranche angeboten werden, um Unternehmen bei der Planung, Implementierung und Verwaltung ihrer IT-Systeme zu unterstützen. Dies kann die Entwicklung von IT-Strategien, die Auswahl und Implementierung von Softwarelösungen, die Optimierung von IT-Infrastrukturen und die Schulung von Mitarbeitern umfassen. IT-Berater helfen Unternehmen dabei, ihre IT-Ressourcen effizienter zu nutzen, Kosten zu senken, Risiken zu minimieren und Wettbewerbsvorteile zu erzielen. Letztendlich zielt IT Consulting darauf ab, Unternehmen dabei zu unterstützen, ihre Geschäftsziele durch den Einsatz von Informationstechnologie zu erreichen. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
Top-Angebote
Produkte zum Begriff Durchführung:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung einer effektiven IT-Beratung für ein Unternehmen?
Die wichtigsten Schritte bei der Durchführung einer effektiven IT-Beratung für ein Unternehmen sind die Analyse der aktuellen IT-Infrastruktur, die Identifizierung von Schwachstellen und Optimierungspotenzialen sowie die Entwicklung eines maßgeschneiderten IT-Strategieplans. Anschließend sollten konkrete Maßnahmen umgesetzt und regelmäßig überprüft werden, um den Erfolg der Beratung sicherzustellen. Eine enge Zusammenarbeit zwischen dem IT-Berater und den Mitarbeitern des Unternehmens ist entscheidend für den langfristigen Erfolg der IT-Beratung. **
-
Was ist der Unterschied zwischen IT-Sicherheit, IT-Sicherheit und Cybersicherheit?
IT-Sicherheit und Cybersicherheit sind im Grunde genommen Synonyme und beziehen sich auf den Schutz von Informationstechnologien und Systemen vor Bedrohungen und Angriffen. Der Begriff "IT-Sicherheit" wird jedoch oft allgemeiner verwendet und umfasst auch den Schutz von Hardware, Software und Daten. "Cybersicherheit" hingegen konzentriert sich speziell auf die Sicherheit im digitalen Raum, einschließlich der Sicherheit von Netzwerken, Kommunikation und elektronischen Systemen. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
"Warum ist die Durchführung regelmäßiger Compliance-Prüfungen für Unternehmen wichtig?"
Regelmäßige Compliance-Prüfungen helfen Unternehmen, sicherzustellen, dass sie gesetzliche Vorschriften einhalten und rechtliche Risiken minimieren. Sie dienen auch dazu, interne Prozesse zu überprüfen und zu verbessern, um Betrug und Missmanagement zu verhindern. Zudem können sie das Vertrauen von Kunden, Investoren und anderen Stakeholdern stärken. **
Ähnliche Suchbegriffe für Durchführung
-
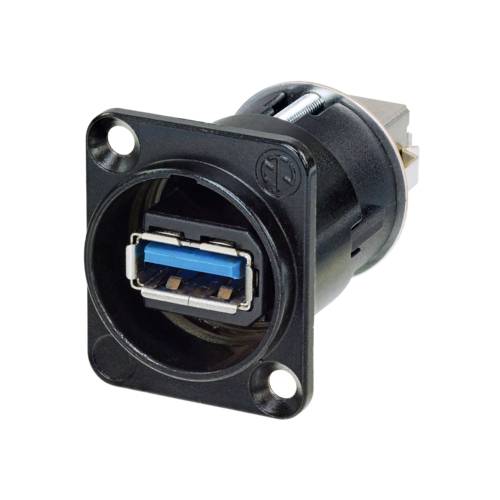
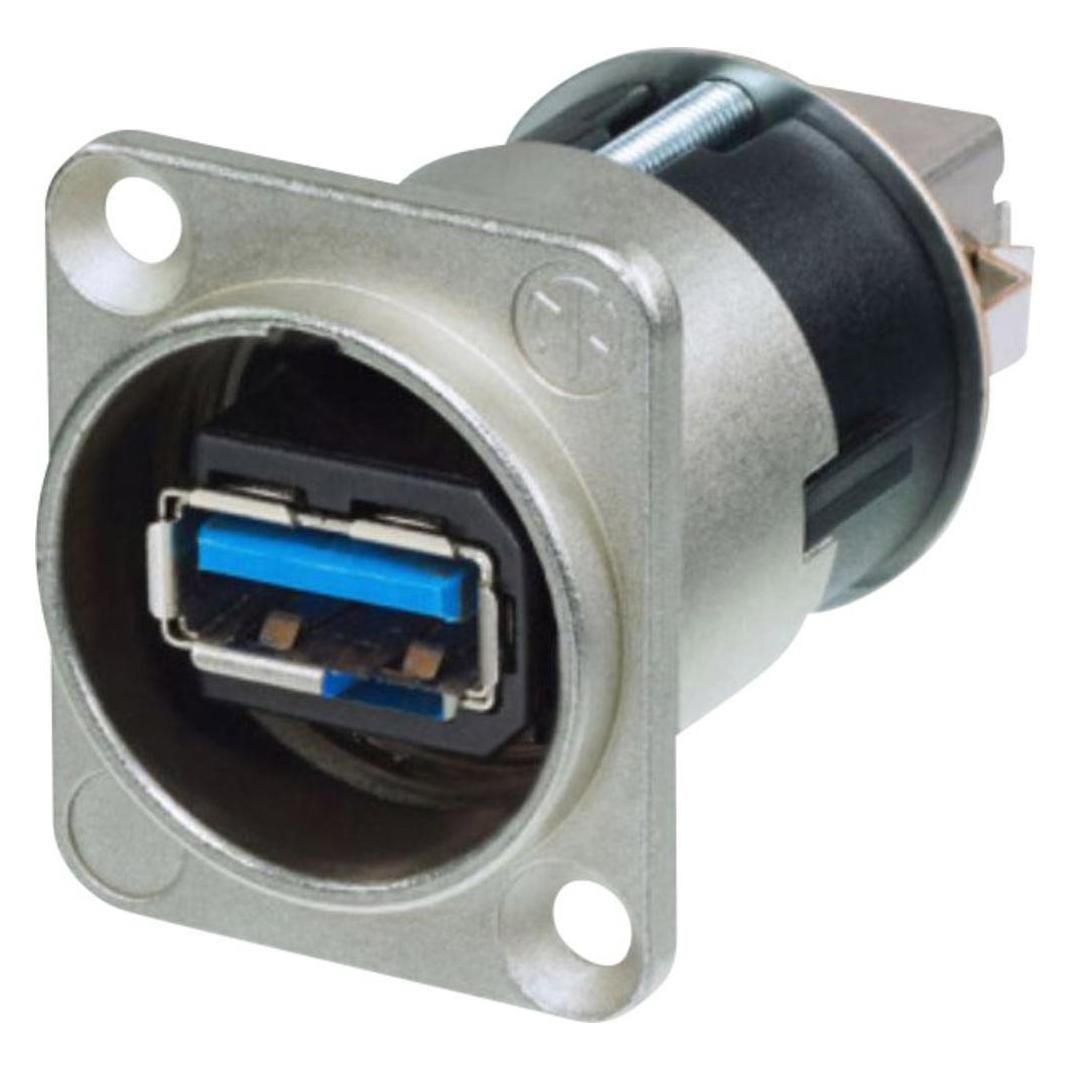
Reversible USB-Durchführung 3.0 Buchse, Einbau Durchführung NAUSB3-B Neutrik Inhalt: 1 St.Reversibler USB 3.0 Adapter (Typ A und B), schwarzes D-Gehäuse. Der NAUSB3-B ist eine reversible USB 3.0 Durchführung. Das standardisierte D-Gehäuse des Adapters passt in herkömmliche Patchpanels und bietet einen zusätzlichen Schutz für den Steckverbinder.17,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um vertrauliche Informationen in den Bereichen IT-Sicherheit, Compliance und Risikomanagement zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie Richtlinien und Verfahren zur Datenklassifizierung und Zugriffskontrolle entwickeln, um sicherzustellen, dass vertrauliche Informationen angemessen geschützt sind. Darüber hinaus ist es wichtig, Schulungen und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen **
-
Was sind die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit?
Die gängigsten Methoden zur Durchführung von Patching in der IT-Sicherheit sind automatisierte Patch-Management-Tools, manuelle Patch-Installationen und die Verwendung von virtuellen Patching-Lösungen. Automatisierte Tools ermöglichen die automatische Verteilung und Installation von Patches auf Endgeräten, während manuelle Installationen eine manuelle Überprüfung und Installation von Patches erfordern. Virtuelle Patching-Lösungen bieten eine zusätzliche Sicherheitsschicht, indem sie Sicherheitslücken vorübergehend schließen, bis ein offizieller Patch verfügbar ist. **
-
Was versteht man unter IT Consulting?
Was versteht man unter IT Consulting? IT Consulting bezieht sich auf die Dienstleistungen, die von Experten in der Informationstechnologiebranche angeboten werden, um Unternehmen bei der Planung, Implementierung und Verwaltung ihrer IT-Systeme zu unterstützen. Dies kann die Entwicklung von IT-Strategien, die Auswahl und Implementierung von Softwarelösungen, die Optimierung von IT-Infrastrukturen und die Schulung von Mitarbeitern umfassen. IT-Berater helfen Unternehmen dabei, ihre IT-Ressourcen effizienter zu nutzen, Kosten zu senken, Risiken zu minimieren und Wettbewerbsvorteile zu erzielen. Letztendlich zielt IT Consulting darauf ab, Unternehmen dabei zu unterstützen, ihre Geschäftsziele durch den Einsatz von Informationstechnologie zu erreichen. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.