Domain it-security-consulting.de kaufen?
Wir ziehen mit dem Projekt
it-security-consulting.de um.
Sind Sie am Kauf der Domain
it-security-consulting.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-security-consulting.de kaufen?
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
Ähnliche Suchbegriffe für Datenschutz
Top-Angebote
Produkte zum Begriff Datenschutz:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
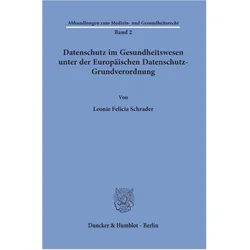
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Datenlöschung in verschiedenen Bereichen wie Datenschutz, IT-Sicherheit und Compliance effektiv umgesetzt werden?
Die Datenlöschung kann effektiv umgesetzt werden, indem klare Richtlinien und Verfahren für die Datenlöschung in allen relevanten Bereichen festgelegt werden. Dies umfasst die Einbeziehung von Datenschutz- und IT-Sicherheitsrichtlinien sowie die Einhaltung von Compliance-Vorschriften. Es ist wichtig, dass die Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die richtigen Verfahren zur Datenlöschung kennen und einhalten. Darüber hinaus sollten Unternehmen geeignete Technologien und Tools zur Unterstützung der Datenlöschung implementieren, um sicherzustellen, dass Daten vollständig und sicher gelöscht werden. Die Einrichtung eines klaren Prozesses zur Überwachung und Prüfung der Datenlöschung ist ebenfalls entscheidend, um sicherzustellen, dass die Richt **
-
Wie kann der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance effektiv verwaltet und kontrolliert werden?
Der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance kann effektiv verwaltet und kontrolliert werden, indem zunächst klare Richtlinien und Zugriffsrechte definiert werden. Es ist wichtig, dass nur autorisierte Mitarbeiter Zugriff auf sensible Daten haben und dass dieser Zugriff regelmäßig überprüft wird. Die Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, den Datenzugriff zu sichern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien durchzuführen, um das Bewusstsein für den sicheren Umgang mit Daten zu stärken. **
-
Wie beeinflusst die Datenübermittlung die Effizienz von Unternehmen in Bezug auf Datenschutz, Cybersicherheit und Compliance?
Die Datenübermittlung ermöglicht es Unternehmen, effizienter auf Datenschutz, Cybersicherheit und Compliance zu reagieren, da sie in Echtzeit auf potenzielle Bedrohungen reagieren können. Durch die Übermittlung von Daten können Unternehmen auch ihre Compliance-Strategien verbessern, indem sie schneller auf neue Vorschriften und Bestimmungen reagieren können. Allerdings birgt die Datenübermittlung auch Risiken, da sie potenzielle Sicherheitslücken schaffen kann, die von Cyberkriminellen ausgenutzt werden können. Daher ist es entscheidend, dass Unternehmen robuste Sicherheitsmaßnahmen implementieren, um die Effizienz ihrer Datenschutz-, Cybersicherheits- und Compliance-Strategien zu gewährleisten. **
-
Wie beeinflusst der Datentransfer die Effizienz und Sicherheit von Unternehmen in Bezug auf ihre IT-Infrastruktur, Datenschutz und Compliance?
Der Datentransfer beeinflusst die Effizienz von Unternehmen, da er es ermöglicht, Daten schnell und nahtlos zwischen verschiedenen Standorten und Systemen zu übertragen. Dies kann die Produktivität steigern und die Reaktionszeiten verbessern. Gleichzeitig birgt der Datentransfer jedoch auch Sicherheitsrisiken, da sensible Informationen während des Transfers anfällig für unbefugten Zugriff oder Datenverlust sein können. Unternehmen müssen daher sicherstellen, dass ihre IT-Infrastruktur robust genug ist, um solche Bedrohungen abzuwehren. Darüber hinaus ist es wichtig, dass Unternehmen die Datenschutzbestimmungen und Compliance-Anforderungen einhalten, wenn sie Daten übertragen. Der Datentransfer muss sicher und transparent sein, um sicherzustellen, dass die Privatsphäre der Nutzer geschützt und ges **

Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Risikomanagement zu schützen?
Unternehmen sollten zunächst eine umfassende Bestandsaufnahme sensibler Daten durchführen, um zu verstehen, welche Informationen geschützt werden müssen und wo sie sich befinden. Anschließend sollten klare Richtlinien und Verfahren zur Datenverlustprävention entwickelt und implementiert werden, die den gesetzlichen Anforderungen und den besten Praktiken in der Branche entsprechen. Die Schulung der Mitarbeiter ist ebenfalls entscheidend, um das Bewusstsein für Datenschutz und Sicherheit zu stärken und sicherzustellen, dass alle Beteiligten die Richtlinien und Verfahren verstehen und befolgen. Schließlich ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Strategien zur Datenverlustprävention vorzunehmen, um sicherzustellen, dass sie mit den sich ständig ändernden Bedro **
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Risikomanagement zu schützen?
Unternehmen sollten zunächst eine umfassende Bestandsaufnahme sensibler Daten durchführen, um zu verstehen, welche Informationen geschützt werden müssen. Anschließend sollten klare Richtlinien und Verfahren zur Datenverlustprävention entwickelt und implementiert werden, die sowohl technologische als auch organisatorische Maßnahmen umfassen. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz und IT-Sicherheit sind ebenfalls entscheidend, um das Bewusstsein für potenzielle Risiken zu schärfen. Schließlich ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Strategien zur Datenverlustprävention vorzunehmen, um sicherzustellen, dass sie den sich ständig verändernden Bedrohungen und Anforderungen gerecht werden. **
Top-Angebote
Produkte zum Begriff Datenschutz:
-
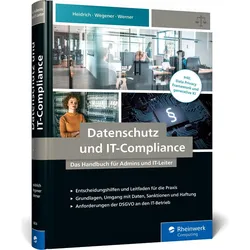
Datenschutz und IT-Compliance, Fachbücher von Joerg Heidrich, Christoph Wegener, Dennis WernerIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
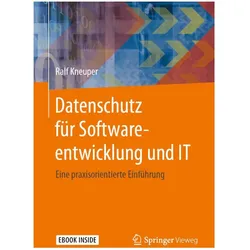
Datenschutz für Softwareentwicklung und IT, Fachbücher von Ralf KneuperDieses Buch beschreibt das Thema Datenschutz aus der Sicht von Softwareentwicklung und IT. Die Verantwortlichen in diesen Bereichen gestalten die praktische Umsetzung des Datenschutzes zu erheblichen Teilen mit, benötigen dafür aber entsprechende Kenntnisse über die rechtlichen Rahmenbedingungen und Möglichkeiten zu deren Umsetzung. Der Fokus dieses Buchs liegt daher auf den Aspekten des Datenschutzes, die durch Softwareentwicklung stark beeinflusst werden, wie zum Beispiel Privacy by Design, Privacy by Default, Datenminimierung, Umsetzung von Auskunftsrechten sowie Datenlöschung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann der sichere Datenversand in den Bereichen IT-Sicherheit, Datenschutz und Netzwerksicherheit gewährleistet werden?
Der sichere Datenversand kann durch die Implementierung von Verschlüsselungstechnologien wie SSL/TLS oder VPNs gewährleistet werden. Zudem ist die regelmäßige Aktualisierung von Sicherheitssoftware und die Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen zu identifizieren und zu beheben. Die Einhaltung von Datenschutzgesetzen und die Schulung der Mitarbeiter im Umgang mit sensiblen Daten sind ebenfalls entscheidend, um den sicheren Datenversand zu gewährleisten. Darüber hinaus ist die Implementierung von Zugriffskontrollen und die Überwachung des Datenverkehrs ein wichtiger Bestandteil der Netzwerksicherheit, um unautorisierten Zugriff zu verhindern. **
-
Wie kann das Berechtigungsmanagement in verschiedenen Bereichen wie IT-Sicherheit, Datenschutz und Compliance effektiv umgesetzt werden?
Das Berechtigungsmanagement kann effektiv umgesetzt werden, indem klare Richtlinien und Prozesse für die Zuweisung und Überprüfung von Berechtigungen festgelegt werden. Dies umfasst die regelmäßige Überprüfung und Aktualisierung von Berechtigungen, um sicherzustellen, dass nur autorisierte Personen Zugriff haben. Zudem ist die Implementierung von automatisierten Tools zur Verwaltung von Berechtigungen hilfreich, um den Prozess effizienter und transparenter zu gestalten. Schließlich ist die Schulung und Sensibilisierung der Mitarbeiter für die Bedeutung des Berechtigungsmanagements entscheidend, um die Einhaltung von Sicherheits-, Datenschutz- und Compliance-Richtlinien zu gewährleisten. **
-
Wie kann die Datenlöschung in verschiedenen Bereichen wie Datenschutz, IT-Sicherheit und Compliance effektiv umgesetzt werden?
Die Datenlöschung kann effektiv umgesetzt werden, indem klare Richtlinien und Verfahren für die Datenlöschung in allen relevanten Bereichen festgelegt werden. Dies umfasst die Einbeziehung von Datenschutz- und IT-Sicherheitsrichtlinien sowie die Einhaltung von Compliance-Vorschriften. Es ist wichtig, dass die Mitarbeiter regelmäßig geschult werden, um sicherzustellen, dass sie die richtigen Verfahren zur Datenlöschung kennen und einhalten. Darüber hinaus sollten Unternehmen geeignete Technologien und Tools zur Unterstützung der Datenlöschung implementieren, um sicherzustellen, dass Daten vollständig und sicher gelöscht werden. Die Einrichtung eines klaren Prozesses zur Überwachung und Prüfung der Datenlöschung ist ebenfalls entscheidend, um sicherzustellen, dass die Richt **
-
Wie kann der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance effektiv verwaltet und kontrolliert werden?
Der Datenzugriff in den Bereichen IT-Sicherheit, Datenschutz und Compliance kann effektiv verwaltet und kontrolliert werden, indem zunächst klare Richtlinien und Zugriffsrechte definiert werden. Es ist wichtig, dass nur autorisierte Mitarbeiter Zugriff auf sensible Daten haben und dass dieser Zugriff regelmäßig überprüft wird. Die Implementierung von Zugriffskontrollen und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, den Datenzugriff zu sichern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz- und Sicherheitsrichtlinien durchzuführen, um das Bewusstsein für den sicheren Umgang mit Daten zu stärken. **
Ähnliche Suchbegriffe für Datenschutz
-
Datenschutz International, Fachbücher von Lothar DetermannZum Werk Der vorliegende Compliance Field Guide richtet sich an Datenschutz-Verantwortliche in Unternehmen, die ein globales Compliance-Programm aufsetzen müssen, um die innerbetriebliche Befassung mit dem Datenschutz strukturiert voranzutreiben. Das Buch liefert einen globalen Überblick geltender Datenschutz-Standards und gibt der Leserschaft praktische Empfehlungen an die Hand, welche Lösungen sich in der Praxis angesichts bestehender Unsicherheiten hinsichtlich der Auslegung, Anwendbarkeit und Durchsetzbarkeit nationaler wie internationaler Regelungsvorstellungen im Datenschutz bewährt haben. Für den schnellen Überblick werden die wichtigsten Begrifflichkeiten zur Datenschutz-Compliance, geordnet von A-Z, am Ende des Buches kurz und prägnant erläutert. Vorteile auf einen Blick: schneller Überblick über die globale Datenschutz-Regelungslage in einem Band, aus der Feder eines erfahrenen Praktikers mit zahlreichen Praxistipps. Zur Neuauflage Die Neuauflage berücksichtigt die Entwicklung des Datenschutzrechts in Europa und international in Gesetzgebung, Literatur und Rechtsprechung, hier insbesondere die Anforderungen des EuGH (Schrems I, Schrems II). Zielgruppe Für Leitung und Mitarbeiterinnen und Mitarbeiter von Rechtsabteilungen, Datenschutzverantwortliche/Datenschutzbeauftragte und Compliance-Verantwortliche in international tätigen Unternehmen sowie externe Datenschutz-Beratung/Wirtschaftsprüfung mit international tätigen Mandanten.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst die Datenübermittlung die Effizienz von Unternehmen in Bezug auf Datenschutz, Cybersicherheit und Compliance?
Die Datenübermittlung ermöglicht es Unternehmen, effizienter auf Datenschutz, Cybersicherheit und Compliance zu reagieren, da sie in Echtzeit auf potenzielle Bedrohungen reagieren können. Durch die Übermittlung von Daten können Unternehmen auch ihre Compliance-Strategien verbessern, indem sie schneller auf neue Vorschriften und Bestimmungen reagieren können. Allerdings birgt die Datenübermittlung auch Risiken, da sie potenzielle Sicherheitslücken schaffen kann, die von Cyberkriminellen ausgenutzt werden können. Daher ist es entscheidend, dass Unternehmen robuste Sicherheitsmaßnahmen implementieren, um die Effizienz ihrer Datenschutz-, Cybersicherheits- und Compliance-Strategien zu gewährleisten. **
-
Wie beeinflusst der Datentransfer die Effizienz und Sicherheit von Unternehmen in Bezug auf ihre IT-Infrastruktur, Datenschutz und Compliance?
Der Datentransfer beeinflusst die Effizienz von Unternehmen, da er es ermöglicht, Daten schnell und nahtlos zwischen verschiedenen Standorten und Systemen zu übertragen. Dies kann die Produktivität steigern und die Reaktionszeiten verbessern. Gleichzeitig birgt der Datentransfer jedoch auch Sicherheitsrisiken, da sensible Informationen während des Transfers anfällig für unbefugten Zugriff oder Datenverlust sein können. Unternehmen müssen daher sicherstellen, dass ihre IT-Infrastruktur robust genug ist, um solche Bedrohungen abzuwehren. Darüber hinaus ist es wichtig, dass Unternehmen die Datenschutzbestimmungen und Compliance-Anforderungen einhalten, wenn sie Daten übertragen. Der Datentransfer muss sicher und transparent sein, um sicherzustellen, dass die Privatsphäre der Nutzer geschützt und ges **
-
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Risikomanagement zu schützen?
Unternehmen sollten zunächst eine umfassende Bestandsaufnahme sensibler Daten durchführen, um zu verstehen, welche Informationen geschützt werden müssen und wo sie sich befinden. Anschließend sollten klare Richtlinien und Verfahren zur Datenverlustprävention entwickelt und implementiert werden, die den gesetzlichen Anforderungen und den besten Praktiken in der Branche entsprechen. Die Schulung der Mitarbeiter ist ebenfalls entscheidend, um das Bewusstsein für Datenschutz und Sicherheit zu stärken und sicherzustellen, dass alle Beteiligten die Richtlinien und Verfahren verstehen und befolgen. Schließlich ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Strategien zur Datenverlustprävention vorzunehmen, um sicherzustellen, dass sie mit den sich ständig ändernden Bedro **
-
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Risikomanagement zu schützen?
Unternehmen sollten zunächst eine umfassende Bestandsaufnahme sensibler Daten durchführen, um zu verstehen, welche Informationen geschützt werden müssen. Anschließend sollten klare Richtlinien und Verfahren zur Datenverlustprävention entwickelt und implementiert werden, die sowohl technologische als auch organisatorische Maßnahmen umfassen. Regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Datenschutz und IT-Sicherheit sind ebenfalls entscheidend, um das Bewusstsein für potenzielle Risiken zu schärfen. Schließlich ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Strategien zur Datenverlustprävention vorzunehmen, um sicherzustellen, dass sie den sich ständig verändernden Bedrohungen und Anforderungen gerecht werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.