Domain it-security-consulting.de kaufen?
Wir ziehen mit dem Projekt
it-security-consulting.de um.
Sind Sie am Kauf der Domain
it-security-consulting.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-security-consulting.de kaufen?
Welches sind die wichtigsten Schritte bei der Implementierung einer neuen IT-Infrastruktur im Rahmen des IT-Consulting?
Die wichtigsten Schritte bei der Implementierung einer neuen IT-Infrastruktur im Rahmen des IT-Consulting sind die Analyse der bestehenden Infrastruktur, die Definition der Anforderungen und Ziele, sowie die Planung und Umsetzung der neuen Infrastruktur. Es ist wichtig, die Mitarbeiter zu schulen und zu unterstützen, um einen reibungslosen Übergang zu gewährleisten. Abschließend sollten regelmäßige Überprüfungen und Anpassungen vorgenommen werden, um die Effizienz und Sicherheit der IT-Infrastruktur zu gewährleisten. **
Was ist der Unterschied zwischen IT-Sicherheit, IT-Sicherheit und Cybersicherheit?
IT-Sicherheit und Cybersicherheit sind im Grunde genommen Synonyme und beziehen sich auf den Schutz von Informationstechnologien und Systemen vor Bedrohungen und Angriffen. Der Begriff "IT-Sicherheit" wird jedoch oft allgemeiner verwendet und umfasst auch den Schutz von Hardware, Software und Daten. "Cybersicherheit" hingegen konzentriert sich speziell auf die Sicherheit im digitalen Raum, einschließlich der Sicherheit von Netzwerken, Kommunikation und elektronischen Systemen. **

Ähnliche Suchbegriffe für Welches
Top-Angebote
Produkte zum Begriff Welches:
-
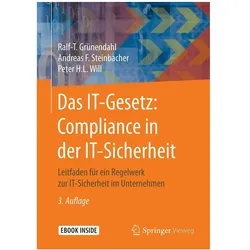
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um vertrauliche Informationen in den Bereichen IT-Sicherheit, Compliance und Risikomanagement zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie Richtlinien und Verfahren zur Datenklassifizierung und Zugriffskontrolle entwickeln, um sicherzustellen, dass vertrauliche Informationen angemessen geschützt sind. Darüber hinaus ist es wichtig, Schulungen und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen **
-
Welches Wort ist grammatisch korrekt: securities oder security?
Beide Wörter sind grammatisch korrekt, jedoch haben sie unterschiedliche Bedeutungen. "Security" bezieht sich auf die allgemeine Bedeutung von Sicherheit, während "Securities" im Finanzkontext verwendet wird und sich auf Wertpapiere oder Finanzinstrumente bezieht. **
-
Welches ist besser, Avira oder 360 Total Security?
Es ist schwierig zu sagen, welches besser ist, da beide Antivirenprogramme ihre Vor- und Nachteile haben. Avira ist bekannt für seine hohe Erkennungsrate von Viren und Malware, während 360 Total Security eine Vielzahl von zusätzlichen Funktionen wie Systemoptimierung und Firewall-Schutz bietet. Letztendlich hängt die Wahl des besten Programms von den individuellen Bedürfnissen und Vorlieben des Nutzers ab. Es ist ratsam, beide Programme auszuprobieren und zu sehen, welches besser zu den eigenen Anforderungen passt. **
-
Was versteht man unter IT Consulting?
Was versteht man unter IT Consulting? IT Consulting bezieht sich auf die Dienstleistungen, die von Experten in der Informationstechnologiebranche angeboten werden, um Unternehmen bei der Planung, Implementierung und Verwaltung ihrer IT-Systeme zu unterstützen. Dies kann die Entwicklung von IT-Strategien, die Auswahl und Implementierung von Softwarelösungen, die Optimierung von IT-Infrastrukturen und die Schulung von Mitarbeitern umfassen. IT-Berater helfen Unternehmen dabei, ihre IT-Ressourcen effizienter zu nutzen, Kosten zu senken, Risiken zu minimieren und Wettbewerbsvorteile zu erzielen. Letztendlich zielt IT Consulting darauf ab, Unternehmen dabei zu unterstützen, ihre Geschäftsziele durch den Einsatz von Informationstechnologie zu erreichen. **

Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
Wie kann ein Unternehmen von IT-Consulting-Dienstleistungen profitieren? Welche Herausforderungen können bei der Implementierung von IT-Consulting-Lösungen auftreten?
Ein Unternehmen kann von IT-Consulting-Dienstleistungen profitieren, indem es maßgeschneiderte Lösungen erhält, die seine Geschäftsprozesse optimieren und Effizienz steigern. Zudem können externe Berater helfen, neue Technologien und Trends zu identifizieren und implementieren, um wettbewerbsfähig zu bleiben. Herausforderungen bei der Implementierung von IT-Consulting-Lösungen können Budgetbeschränkungen, Widerstand gegen Veränderungen im Unternehmen und Schwierigkeiten bei der Integration neuer Systeme sein. **
Top-Angebote
Produkte zum Begriff Welches:
-
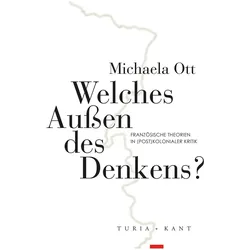
Welches Aussen des Denkens?, Fachbücher von Michaela OttDas Denken des Aussen – ein Anspruch, eine Kurzformel zur epistemologisch-ethischen Selbstverpflichtung der französischen Theorien der zweiten Hälfte des 20. Jahrhunderts. Mit diesem geteilten Appell zur Beachtung, ja Auslieferung an das "Andere" suchte sie, sich selbst herauszufordern und an die Grenze des Denkbaren und der Artikulation zu treiben. Das Denken des Aussen fand seinen Niederschlag in der Kritik der Autorposition und in Versuchen, das Material sprechen zu lassen, in diskursiven Selbstentmächtigungen und Verzeitlichungen des Strukturalen, in entgrenzenden Lektüren von Literatur und Kunst, in Begriffserfindungen und diszipintransversalen Theorieentwürfen. Aber so wagemutig und unhintergehbar diese Ansätze bis heute sind, so haben sie doch Entscheidendes übersehen: die anderskulturellen Personen und ihr Wirken auf dem französischen Territorium, ja die zunehmende Heterogenisierung Frankreichs selbst. Von daher fragt die hiesige Schrift nach der methodischen Farbenblindheit und Taubheit des philosophischen Denkens, nach Stimmen, die zu hören gewesen wären und zumindest heute wahrzunehmen sind. Sie unternimmt einen historischen Durchgang durch die französische Theoriebildung von 1944 bis heute, durch ihre methodischen Umbrüche und die schwer nachvollziehbare Ausblendung von Alteritäten trotz ihrer Zentralstellung im Diskurs. Sie fragt damit auch nach Arten des "Übersehens" in der zeitgenössischen Theorie und nach notwendigen Wiedereinführungen leichtfertig verabschiedeter Termini.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches sind die wichtigsten Schritte bei der Implementierung einer neuen IT-Infrastruktur im Rahmen des IT-Consulting?
Die wichtigsten Schritte bei der Implementierung einer neuen IT-Infrastruktur im Rahmen des IT-Consulting sind die Analyse der bestehenden Infrastruktur, die Definition der Anforderungen und Ziele, sowie die Planung und Umsetzung der neuen Infrastruktur. Es ist wichtig, die Mitarbeiter zu schulen und zu unterstützen, um einen reibungslosen Übergang zu gewährleisten. Abschließend sollten regelmäßige Überprüfungen und Anpassungen vorgenommen werden, um die Effizienz und Sicherheit der IT-Infrastruktur zu gewährleisten. **
-
Was ist der Unterschied zwischen IT-Sicherheit, IT-Sicherheit und Cybersicherheit?
IT-Sicherheit und Cybersicherheit sind im Grunde genommen Synonyme und beziehen sich auf den Schutz von Informationstechnologien und Systemen vor Bedrohungen und Angriffen. Der Begriff "IT-Sicherheit" wird jedoch oft allgemeiner verwendet und umfasst auch den Schutz von Hardware, Software und Daten. "Cybersicherheit" hingegen konzentriert sich speziell auf die Sicherheit im digitalen Raum, einschließlich der Sicherheit von Netzwerken, Kommunikation und elektronischen Systemen. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um vertrauliche Informationen in den Bereichen IT-Sicherheit, Compliance und Risikomanagement zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie Richtlinien und Verfahren zur Datenklassifizierung und Zugriffskontrolle entwickeln, um sicherzustellen, dass vertrauliche Informationen angemessen geschützt sind. Darüber hinaus ist es wichtig, Schulungen und Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen **
-
Welches Wort ist grammatisch korrekt: securities oder security?
Beide Wörter sind grammatisch korrekt, jedoch haben sie unterschiedliche Bedeutungen. "Security" bezieht sich auf die allgemeine Bedeutung von Sicherheit, während "Securities" im Finanzkontext verwendet wird und sich auf Wertpapiere oder Finanzinstrumente bezieht. **
Ähnliche Suchbegriffe für Welches
-
Das IT-Gesetz: Compliance in der IT-Sicherheit, Ratgeber von Peter H.L. Will, Ralf-T. Grünendahl, Andreas F. SteinbacherDas Buch richtet sich an Führungskräfte und Sicherheitsbeauftragte, die vor der Aufgabe stehen, Regelungen zur IT-Sicherheit für ihr Unternehmen zu definieren. Es liefert dazu eine konkrete Anleitung und basiert auf internationalen Standards wie dem BSI Grundschutz-Handbuch, Cobit und ITIL.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.100,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Silvia Bächli: Dass eins zum andern wurde. Welches welches ist?Silvia Bächli: Dass eins zum andern wurde. Welches welches ist? , Que l'un soit devenu l'autre. Qui est qui ? Silvia Bächli (*1956) fait progresser sa création graphique depuis la fin des années 1970 avec autant de précautions que de conséquence. Le recours expressif au corporel a cédé la place à une vision presque introspective de la réalité. La perception du quotidien forme le point de départ de son projet artistique au cours duquel elle s'approprie les choses pour leur conférer une forme graphique autonome. Depuis 1984, elle assemble sur le mur ses dessins petit format en compositions à plusieurs parties. Elle a ensuite travaillé, à partir de 2001, à des uvres de papier grand format aux linéaments graciles en couches superposées ; et depuis quelques années, les surfaces colorées sont venues y rappeler le fond. La création silencieuse de Silvia Bächli est désormais accueillie partout, comme dans les expositions de 2007 au Centre Pompidou de Paris, de 2014 à la Staatliche Graphische Sammlung de Munich, de 2022 au musée Weserburg de Brême et de 2024 au Centro Botin de Santander. Elle a représenté la Suisse en 2009 à la 53 ème Biennale de Venise. L'exposition au Musée des beaux-arts de Winterthour intitulée ' Que l'un soit devenu l'autre. Qui est qui ? ' renvoie à une citation de la poétesse américaine Elizabeth Bishop, tandis que le livre d'images conçu par Silvia Bächli donne un aperçu de cette uvre aux formes multiples - c'est la première fois qu'une série de sculptures en petites parties est présentée en Suisse. ' Mon travail consiste à s'approcher de quelque chose que je ne connais pas très bien et que je ne découvre qu'avec l'action ', explique-t-elle . Expositions : Kunst Museum Winterthur, 25/5 - 18/8/2024 Centro BotÍn, Santander 11/5 - 20/10/2024 , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240513, Redaktion: Bitterli, Konrad, Seitenzahl/Blattzahl: 88, Abbildungen: 40 farbige Fotos, Keyword: Schweizer Künstlerin; Silvia Bächli; Zeitgenössische Kunst der 2020er Jahre; Zeitgenössische Kunst von Frauen, Fachschema: Aquarellmalerei (Kunst)~Installation (Kunst)~Künstler - Künstlerin~Ausstellungskatalog, Fachkategorie: Tuschezeichnungen und -gemälde~Zeichnen und Zeichnungen mit Feder oder Pinsel und Tinte~Installationskunst~einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 309, Breite: 230, Höhe: 11, Gewicht: 542, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches ist besser, Avira oder 360 Total Security?
Es ist schwierig zu sagen, welches besser ist, da beide Antivirenprogramme ihre Vor- und Nachteile haben. Avira ist bekannt für seine hohe Erkennungsrate von Viren und Malware, während 360 Total Security eine Vielzahl von zusätzlichen Funktionen wie Systemoptimierung und Firewall-Schutz bietet. Letztendlich hängt die Wahl des besten Programms von den individuellen Bedürfnissen und Vorlieben des Nutzers ab. Es ist ratsam, beide Programme auszuprobieren und zu sehen, welches besser zu den eigenen Anforderungen passt. **
-
Was versteht man unter IT Consulting?
Was versteht man unter IT Consulting? IT Consulting bezieht sich auf die Dienstleistungen, die von Experten in der Informationstechnologiebranche angeboten werden, um Unternehmen bei der Planung, Implementierung und Verwaltung ihrer IT-Systeme zu unterstützen. Dies kann die Entwicklung von IT-Strategien, die Auswahl und Implementierung von Softwarelösungen, die Optimierung von IT-Infrastrukturen und die Schulung von Mitarbeitern umfassen. IT-Berater helfen Unternehmen dabei, ihre IT-Ressourcen effizienter zu nutzen, Kosten zu senken, Risiken zu minimieren und Wettbewerbsvorteile zu erzielen. Letztendlich zielt IT Consulting darauf ab, Unternehmen dabei zu unterstützen, ihre Geschäftsziele durch den Einsatz von Informationstechnologie zu erreichen. **
-
Wie werde ich IT Security?
Um in den Bereich der IT-Sicherheit einzusteigen, ist es wichtig, ein fundiertes Verständnis für Informationstechnologie zu haben. Dies kann durch ein Studium der Informatik, Cybersecurity oder eines verwandten Fachgebiets erreicht werden. Zusätzliche Zertifizierungen wie CISSP, CISM oder CompTIA Security+ können auch von Vorteil sein. Praktische Erfahrungen durch Praktika, Projekte oder Nebenjobs in der IT-Sicherheit können ebenfalls helfen, Fuß zu fassen. Networking mit anderen Fachleuten in der Branche und das Verfolgen von aktuellen Entwicklungen und Trends sind ebenfalls wichtige Schritte, um in der IT-Sicherheit erfolgreich zu sein. **
-
Wie kann ein Unternehmen von IT-Consulting-Dienstleistungen profitieren? Welche Herausforderungen können bei der Implementierung von IT-Consulting-Lösungen auftreten?
Ein Unternehmen kann von IT-Consulting-Dienstleistungen profitieren, indem es maßgeschneiderte Lösungen erhält, die seine Geschäftsprozesse optimieren und Effizienz steigern. Zudem können externe Berater helfen, neue Technologien und Trends zu identifizieren und implementieren, um wettbewerbsfähig zu bleiben. Herausforderungen bei der Implementierung von IT-Consulting-Lösungen können Budgetbeschränkungen, Widerstand gegen Veränderungen im Unternehmen und Schwierigkeiten bei der Integration neuer Systeme sein. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.